Yandex Security Deck

CNAPP-платформа для инвентаризации активов, выявления рисков и контроля безопасности облачной и ИИ-инфраструктуры в Yandex Cloud и подключённых внешних облаках.

Единая картина безопасности

Получайте актуальный каталог облачных и ИИ-ресурсов со сведениями о конфигурациях, доступах, уязвимостях и чувствительных данных. Так проще находить критические риски и решать, какие устранить в первую очередь.

Непрерывный контроль и соответствие требованиям

Автоматически находите небезопасные настройки облачной инфраструктуры, Kubernetes® и ИИ-систем и контролируйте их исправление. Проверяйте соответствие стандартам облачной безопасности Yandex Cloud, 152-ФЗ, PCI DSS, CIS Benchmark и внутренним требованиям — без ручного аудита.

Автоматизация работы ИБ‑команды

Управляйте областями защиты, результатами проверок и рекомендациями в одном интерфейсе. Автоматическая инвентаризация, анализ доступов и приоритизация рисков сокращают проверки и помогают вашей команде быстрее устранять проблемы.

От списка ресурсов — к каталогу активов и рисков

Security Deck собирает информацию о ресурсах и связывает её с результатами проверок. Вы видите не отдельные находки, а контекст, необходимый для принятия решения.

Какие задачи решает Security Deck

Смотрите на полную картину облачных активов, выявляйте риски, расставляйте приоритеты, устраняйте проблемы и поддерживайте соответствие требованиям.

Asset Explorer

Asset Explorer

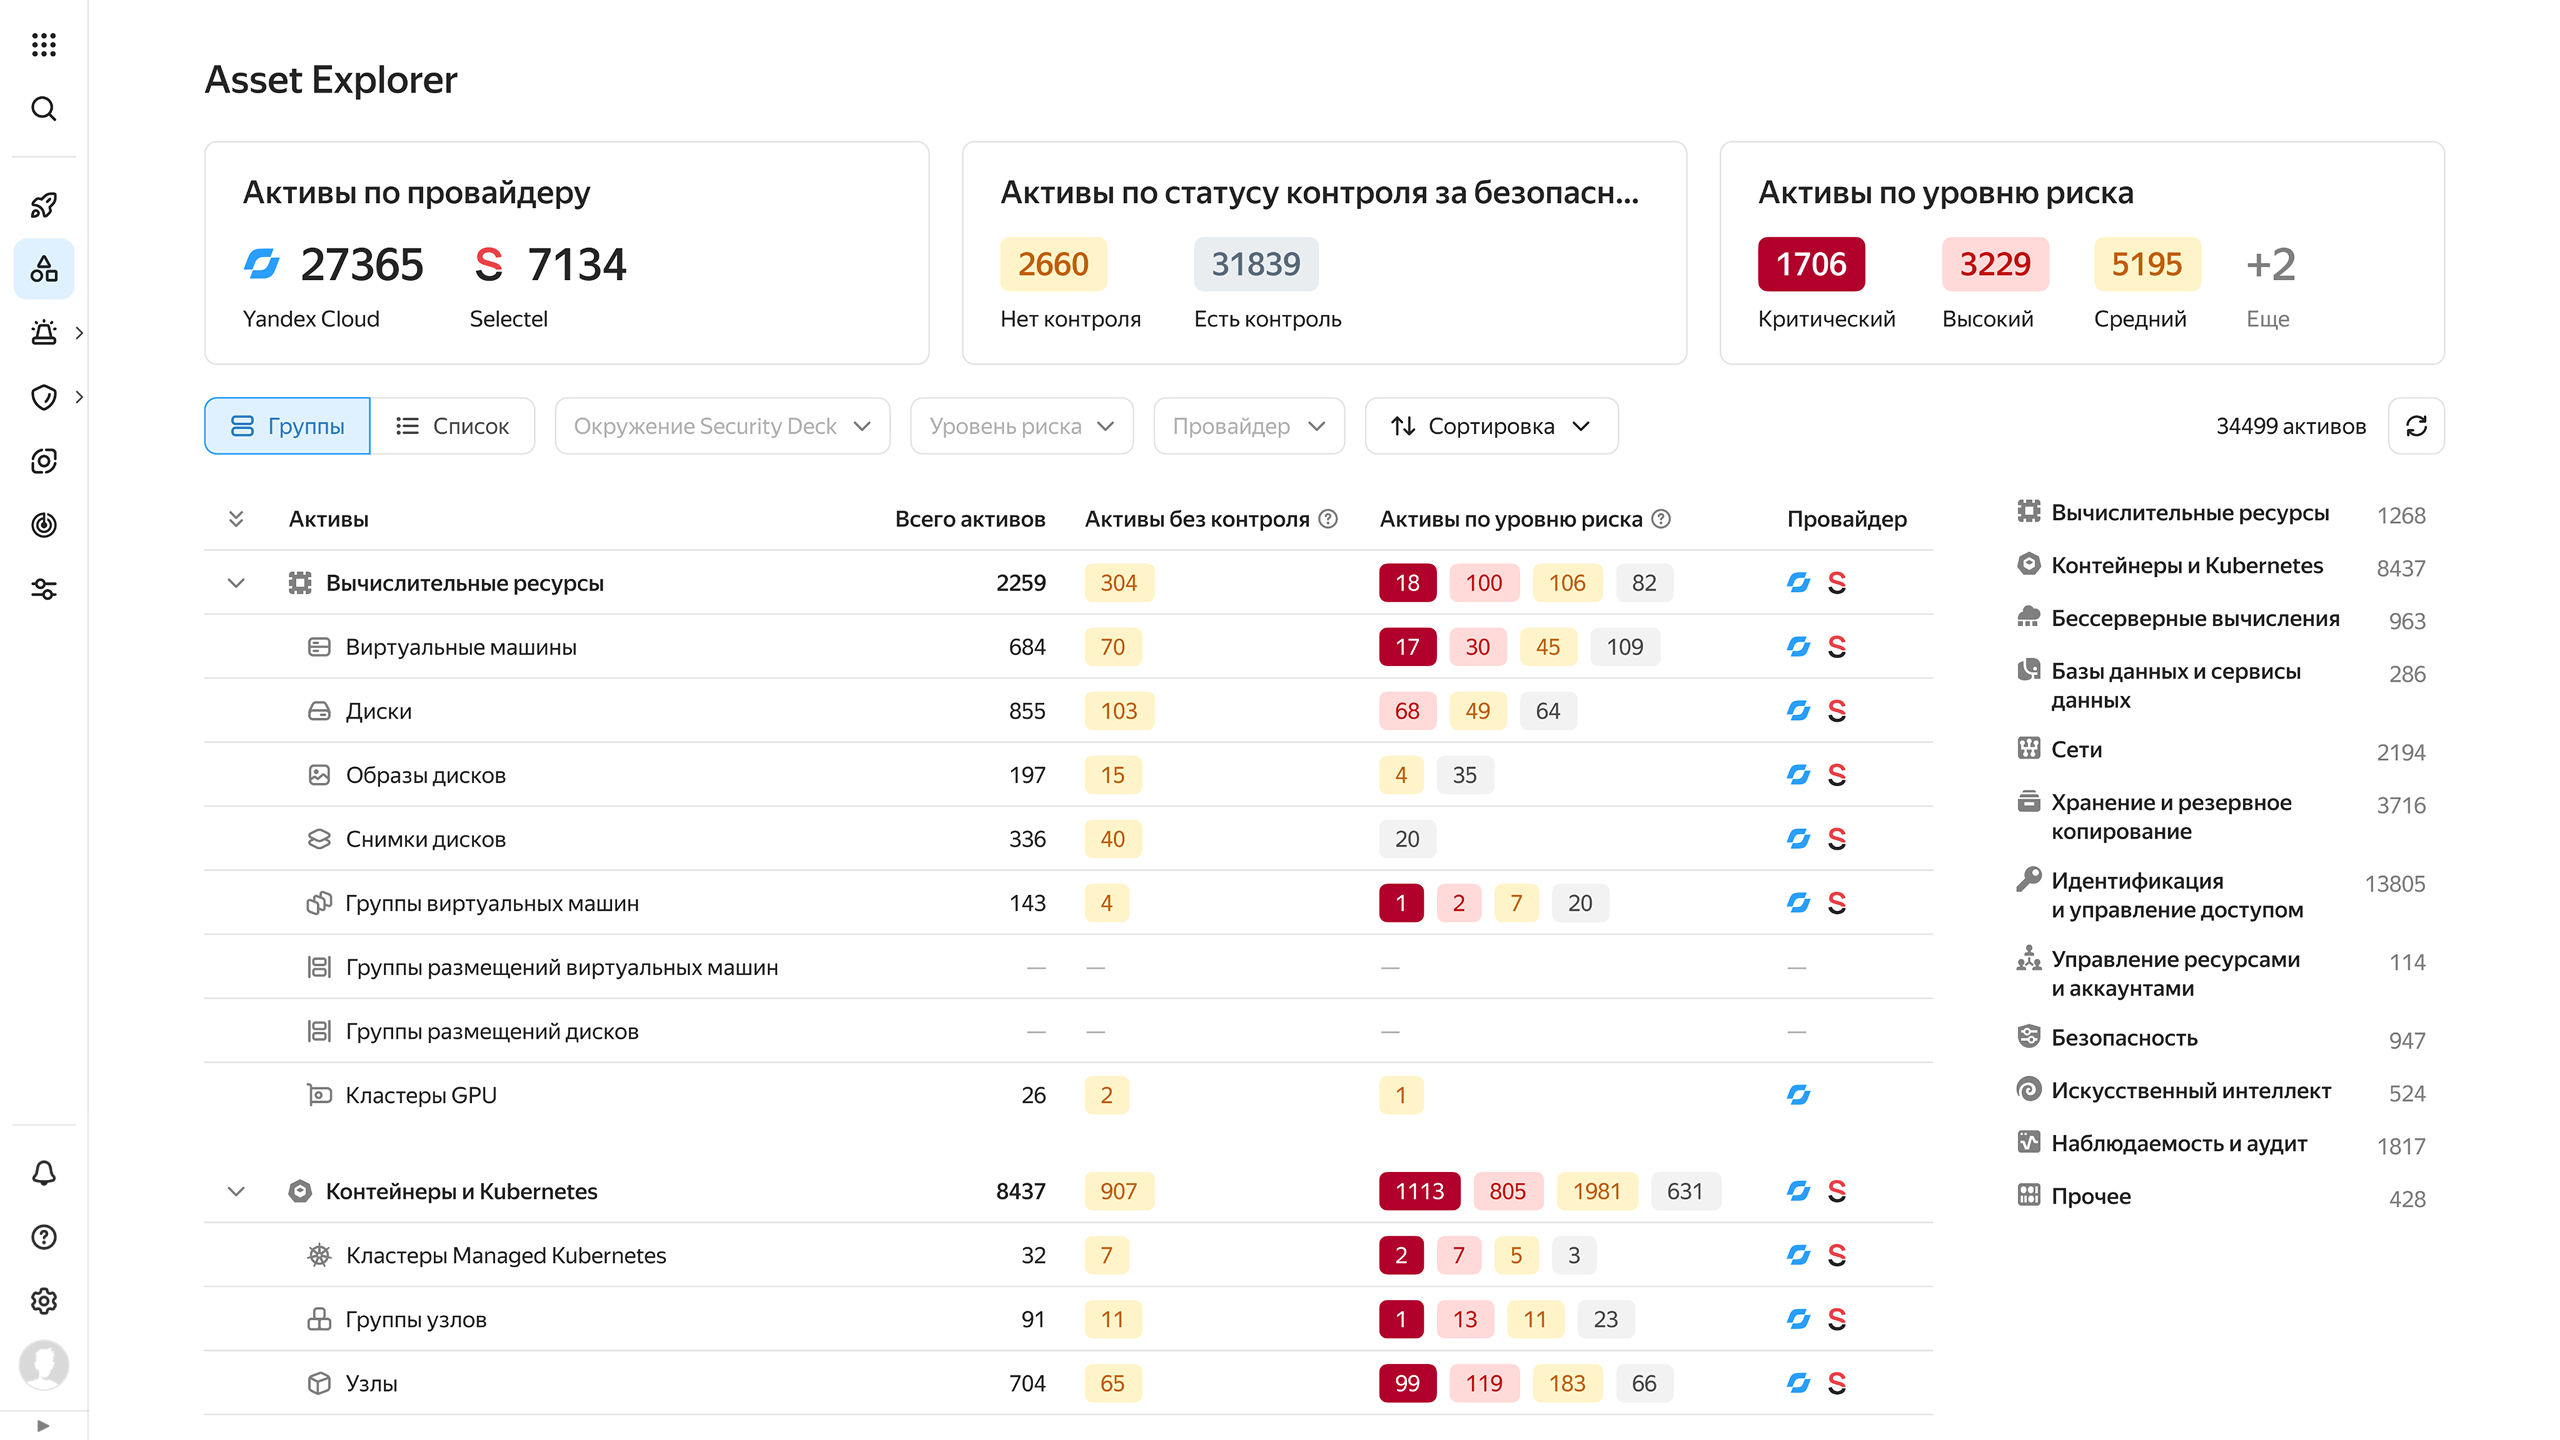
Asset Explorer автоматически инвентаризирует облачные и ИИ-активы и объединяет их в графовом каталоге. Внутри каталога — атрибуты ресурсов, связи и история изменений. Так вы получаете актуальную картину инфраструктуры без ручного ведения реестров.

Из карточки актива можно перейти к его конфигурациям, правам доступа, уязвимостям и чувствительным данным. Контекст ресурса помогает оценивать находки, выявлять сочетания факторов риска и понимать, какие проблемы устранить в первую очередь.

Контроль конфигураций безопасности

Cloud Security Posture Management (CSPM) — это модуль для автоматической оценки и контроля безопасности облачной инфраструктуры. Он помогает находить и устранять мисконфигурации, снижать риски и соблюдать требования нормативных документов.

Контроль Kubernetes

Kubernetes Security Posture Management (KSPM) помогает контролировать безопасность кластеров Kubernetes. Модуль автоматически инвентаризирует новые кластеры и добавляет их в контур защиты без ручной настройки. Он находит уязвимости и ошибки конфигурации на всех этапах: от хранения образов до среды выполнения — и выявляет атаки по матрице Microsoft Threat Matrix for Kubernetes. KSPM проверяет соответствие Pod Security Standards и корпоративным политикам и позволяет настраивать собственные правила безопасности.

Модуль тарифицируется, подробности — в документации.

Управление уязвимостями

Модуль управления уязвимостями, Vulnerability Management, централизованно сканирует образы в Yandex Container Registry, Yandex Cloud Registry и кластерах Yandex Managed Service for Kubernetes® и показывает результаты в одном интерфейсе.

Уязвимости группируются по критичности, поэтому вы видите, какие из них устранить в первую очередь. Для каждой уязвимости указано, где она обнаружена, используется ли образ в среде выполнения и какие ресурсы затронуты. Этот контекст помогает управлять рисками всей инфраструктуры без сверки разрозненных отчётов.

Access Analyzer

Access Analyzer проверяет, какие роли назначены пользователям и сервисным аккаунтам. Модуль показывает, у кого есть доступ к ресурсам, выявляет рискованные назначения и рекомендует, как их скорректировать. Это помогает соблюдать принцип минимальных привилегий, сокращать поверхность атаки и снижать риски при компрометации учётных данных или сервисных аккаунтов.

Контроль данных

Модуль DSPM находит, где в облачной инфраструктуре хранятся и обрабатываются персональные данные, и помогает соблюдать требования 152-ФЗ.

Он автоматически распознаёт конфиденциальную информацию — например, ФИО и СНИЛС — и показывает, как данные хранятся в облаке. Это помогает снижать риск утечек и несанкционированного доступа, а также следить, чтобы доступ к данным получали только те компоненты инфраструктуры, которым он действительно нужен.

Модуль тарифицируется, подробности — в документации.

Access Transparency

Модуль показывает, зачем сотрудники провайдера получали доступ к инфраструктуре — например, чтобы провести дополнительную диагностику IT-систем или обновить ПО. ML-модели анализируют их действия, а встроенный в Access Transparency YandexGPT формирует сводки о событиях доступа. Подозрительные сессии автоматически направляются команде безопасности Yandex Cloud на проверку.

Модуль Access Transparency тарифицируется, подробности — в документации.

Контролируйте безопасность ИИ‑инфраструктуры

AI Security Posture Management объединяет инвентаризацию активов Yandex AI Studio, проверку конфигураций, поиск уязвимостей и чувствительных данных. Модуль помогает закрыть разрыв между скоростью внедрения моделей и агентов и способностью компании контролировать их безопасность:

  • Непрерывный мониторинг безопасности всей ИИ‑инфраструктуры.

  • Выявление рисков в доступах, секретах, API-ключах, сетях и конфигурациях.

  • Приоритизация и устранение нарушений: критичность, объяснение риска и рекомендации.

  • Контроль соответствия стандартам безопасности ИИ и сбор свидетельств для аудита.

Ресурсы разных облаков — в едином каталоге

Подключайте внешние облака с помощью коннекторов и инвентаризируйте их ресурсы в Asset Explorer. Объединяйте данные об активах с ресурсами Yandex Cloud в общем каталоге с единым поиском и фильтрацией.

Пять шагов к управляемой безопасности

Подключите инфраструктуру и получите единый контекст активов, рисков и рекомендаций.

  1. Создайте окружение.
  2. Подключите инфраструктуру.
  3. Получите карту активов.
  4. Выявите и приоритизируйте риски.
  5. Устраните проблему и отследите результат.

Подготовьте инфраструктуру к пиковым нагрузкам выгодно

В период распродаж нагрузка на сервисы растёт, и даже кратковременный сбой может стоить бизнесу заказов и репутации. Подготовиться поможет гайд с рекомендациями архитекторов Yandex Cloud. А подключить актуальные сервисы можно с экономией до 30% на специальных условиях.

Меньше ручной работы. Больше контекста для решения

Security Deck автоматизирует инвентаризацию и контроль, связывает результаты проверок и помогает вашей команде сфокусироваться на рисках с наибольшими последствиями.

  • Единая видимость
  • Контекстная приоритизация
  • Непрерывный контроль
  • Управляемая SaaS-платформа
  • Командная работа
  • Экспертиза в облачной безопасности

Как автоматизировать безопасность облака: от комплаенса до Kubernetes.

Практический вебинар для CISO, архитекторов и инженеров ИБ, а также DevSecOps-команд.

Чтобы подобрать оптимальный тариф Security Deck, определите ключевые задачи безопасности и критичные ресурсы вашей облачной инфраструктуры. Все цены указаны с НДС.

Starter
От 25 960 ₽/ мес
фиксированные тарифы для 50, 100, 250 и 500 активов
Базовый тариф для решения основных задач ИБ в облаке, включает:

контроль конфигураций

базовый анализ угроз в реальном времени

автоматическую проверку на соответствие требованиям стандартов

Pro
По запросу
Продвинутая подписка для автоматизации задач службы ИБ с помощью CNAPP-модулей. Включает компоненты из тарифа Starter, а также:

управление уязвимостями

контроль безопасности Kubernetes

защиту данных и продвинутый анализ событий безопасности

Сертификация Yandex Cloud для IT‑специалистов

Независимая оценка знаний и навыков, подтверждающая уровень вашей квалификации при работе с сервисами Yandex Cloud.

Вопросы и ответы

Yandex Security Deck — платформа для централизованного управления безопасностью облачной и ИИ-инфраструктуры. Она объединяет инвентаризацию активов, контроль конфигураций, доступов, уязвимостей, чувствительных данных и событий безопасности в едином интерфейсе.

Платформа помогает находить отдельные проблемы и оценивать их в контексте затронутых ресурсов и возможных последствий.

Начните пользоваться Security Deck